Rejoin BI
A solução definitiva para centralização, governança e escalabilidade de ecossistemas Python.
O Conceito
A Rejoin BI foi concebida para transformar a forma como as empresas gerenciam seus ativos analíticos. Em vez de scripts isolados e Dashboards dispersos, o sistema oferece um Hub Unificado onde todos os seus projetos Python residem sob o mesmo teto.
Centralização
Agrupe dezenas de aplicações Python em um ambiente único e padronizado.
Governança
Controle acessos, audite ações e gerencie permissões de forma granular e centralizada.
Eficiência
Elimine a complexidade de gerenciar múltiplos servidores e URLs distintas para cada projeto.
Privacidade e Infraestrutura Local
Operando 100% em ambiente local, a plataforma garante que a Inteligência de Negócios e os dados sensíveis nunca saiam da sua infraestrutura.
1. Instalação e Validação do Ambiente (Plataforma Instalada)
A instalação da Rejoin BI já inclui os componentes operacionais necessários para execução. Após instalar, o sistema realiza uma validação automática de integridade do ambiente.
Validação Inicial Obrigatória
Ao iniciar o RejoinBI.exe, o Launcher valida automaticamente os componentes embutidos da instalação. Esta checagem confirma:
- Integridade do pacote instalado para operação estável da plataforma
- Disponibilidade dos módulos internos para uso dos recursos essenciais
Confirmação de Prontidão
Concluída a validação inicial, o sistema libera automaticamente a tela de login e a jornada de configuração da plataforma:
- Ambiente validado: prossiga normalmente com autenticação e parametrização inicial.
- Inconsistência detectada: execute o reparo ou a reinstalação pelo instalador oficial para restabelecer a integridade.
Importante: caso a validação do pacote instalado falhe, o acesso é bloqueado até que a instalação seja reparada.
2. Jornada de Configuração (Plataforma Instalada)
A Jornada de Configuração é o ponto de partida operacional. Ela guia o administrador pela seleção do diretório de dados, configuração de e-mail SMTP, túnel e domínio, controle do servidor local, backup automático e conexão SQLite/JDBC.
Siga os passos abaixo na ordem indicada para liberar o acesso ao sistema.
Pasta de Dados
Escolha uma pasta segura para armazenar o banco de dados e arquivos carregados. Dica: Use um local com backup regular.

Comunicação SMTP e Identificação (Alias)
Configure o servidor de saída de e-mail. Este passo é vital para o envio de e-mails de recuperação, notificações e PIN de autenticação (2FA). Se você utiliza uma conta compartilhada, preencha também o campo Apelido (Alias) conforme orientado pelo seu gestor.

Guia Especializado SMTP
Use o link abaixo para abrir direto a página de segurança do Gmail e gerar/configurar a senha de aplicativo usada pelo SMTP da plataforma.
Requisito: Senha de Aplicativo
Para sua segurança, o Gmail não aceita a senha pessoal normal em sistemas externos. Você DEVE ativar a Verificação em Duas Etapas (2FA) e gerar uma senha específica de 16 dígitos.
A plataforma usa Gmail com smtp.gmail.com, porta 587 e STARTTLS habilitado.
Túnel, Rede e Domínio
Valide o acesso local e, quando o plano permitir, habilite o túnel para publicar o domínio externo da organização.

Controle do Servidor
O controle do servidor só libera a operação depois da validação das configurações obrigatórias, especialmente do SMTP. Após iniciar, os controles abaixo permitem pausar e reiniciar o sistema. O painel também exibe o tempo de duração da assinatura ativa; quando a assinatura expira, o programa é encerrado automaticamente.

Backup Automático
Configure um destino de backup, escolha a frequência e mantenha uma rotina de cópia dos dados locais. A rotina mantém somente dois pontos de restauração: D-0 como backup mais recente e D-1 como backup anterior. Também é possível executar um backup manual a qualquer momento.

SQLite (JDBC)
Após iniciar o servidor, o painel de Banco de Dados aparecerá no Launcher. Utilize as URLs geradas para conectar ferramentas como DBeaver ou outras soluções de análise diretamente à base local.

3. Conectividade (Plataforma Instalada)
A seção de Conectividade detalha as formas de acesso à plataforma. O acesso em rede local (LAN) permanece disponível para todos os ambientes instalados. Já o acesso externo com domínio e túnel seguro depende do plano contratado.
Rede Local
http://IP_DA_MAQUINA:8080
Acesse de qualquer computador na mesma rede Wi-Fi/LAN.
Rede Externa
https://suaempresa.rejoinbi.com.br
Acesso seguro via Cloudflare Tunnel (Internet), disponível para contas Premium. Na primeira configuração, a criação do túnel e a propagação do acesso externo podem levar de 5 a 10 minutos.
Disponibilidade por plano: no plano
Free, a plataforma opera somente em rede local, por meio do endereço
http://IP_DA_MAQUINA:8080. A ativação do Cloudflare Tunnel e o
uso do domínio suaempresa.rejoinbi.com.br ficam disponíveis apenas no plano
Premium.
4. Níveis de Permissão
Escopo do Manual: até a seção 3 o fluxo é da Plataforma Instalada. A partir da seção 4, as instruções referem-se à Plataforma Web Rejoin BI.
O sistema de Níveis de Permissão utiliza o modelo RBAC (Controle de Acesso Baseado em Perfis), garantindo que cada colaborador acesse apenas as ferramentas e dados autorizados para o seu nível hierárquico na organização.
A plataforma utiliza um sistema de permissões baseado em perfis para garantir a segurança e a organização dos dados. Os níveis de acesso são divididos da seguinte forma:
5. Autenticação e Token
Autenticação e Token documenta o caminho completo de acesso: validação das credenciais, checagem central da assinatura, envio de PIN, recuperação de senha e bloqueios operacionais. Esta seção é mais completa que o tour porque define o que precisa acontecer antes de o usuário entrar na plataforma.
Credenciais
E-mail e senha iniciam a solicitação de acesso.
Validação central
Plano, status da conta e janela operacional são confirmados.
PIN
Perfis elegíveis recebem e confirmam o código temporário.
Recuperação
A redefinição de senha usa o e-mail cadastrado.
Acesso
A plataforma abre somente quando todas as validações passam.
Credenciais
O usuário começa com e-mail e senha. Nenhum fallback interno ou cache antigo pode liberar o acesso.
Validação central
O fluxo desktop e web precisa confirmar conta, plano ativo, status da assinatura e validade antes de continuar.
Token PIN
Perfis Master, Administrador e Usuário seguem para o PIN somente depois que credenciais e políticas forem aceitas.
Bloqueio seguro
API indisponível, token inválido, assinatura incompleta ou bloqueio operacional devem interromper o login com mensagem clara.
Validação das credenciais e da política central
Informe e-mail e senha cadastrados e envie. A plataforma confere identidade, estado da conta, assinatura, plano e janela operacional antes de decidir se a etapa de PIN pode aparecer.
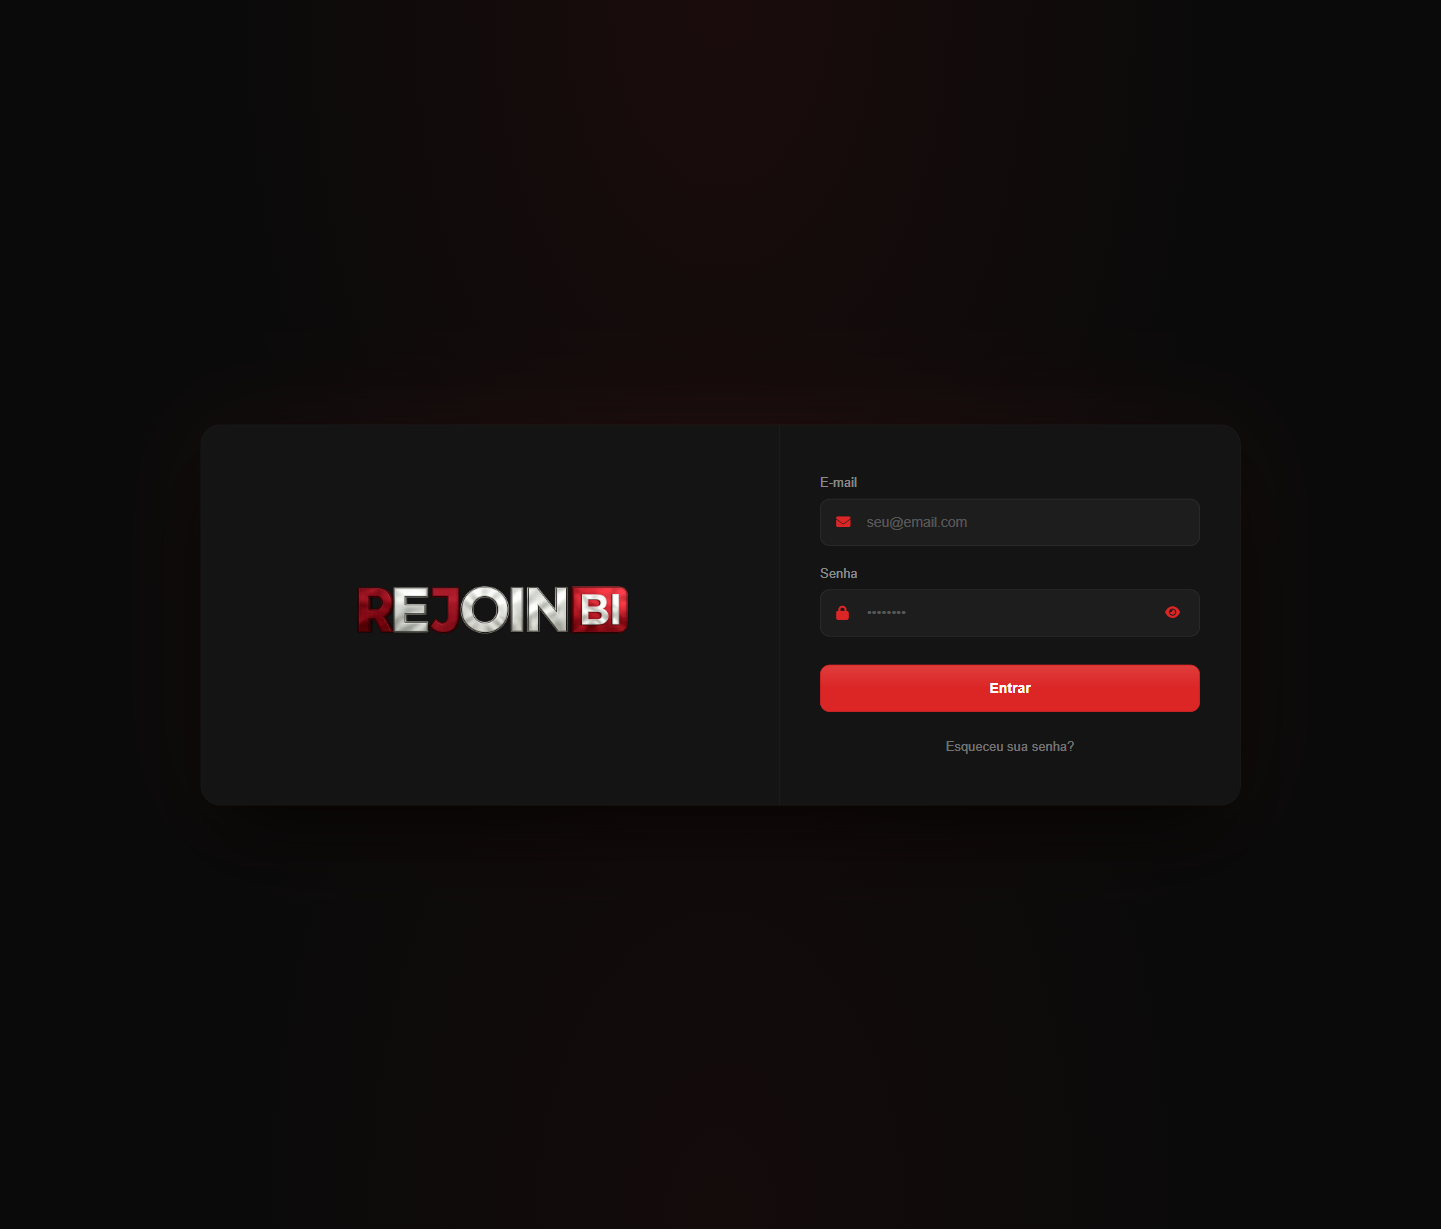
Precisa corresponder a uma conta ativa cadastrada na plataforma.
Senha
Precisa ser validada antes de qualquer página restrita ou solicitação de PIN.
Política
Plano e assinatura precisam vir da fonte central confiável.
Resultado esperado: credenciais inválidas, usuários bloqueados ou planos inativos param aqui com mensagem explícita.
Confirmação do PIN
Quando a conta exige PIN, digite o código recebido por e-mail. O PIN pertence somente à tentativa atual e só deve aparecer depois que credenciais e validações centrais forem aceitas.
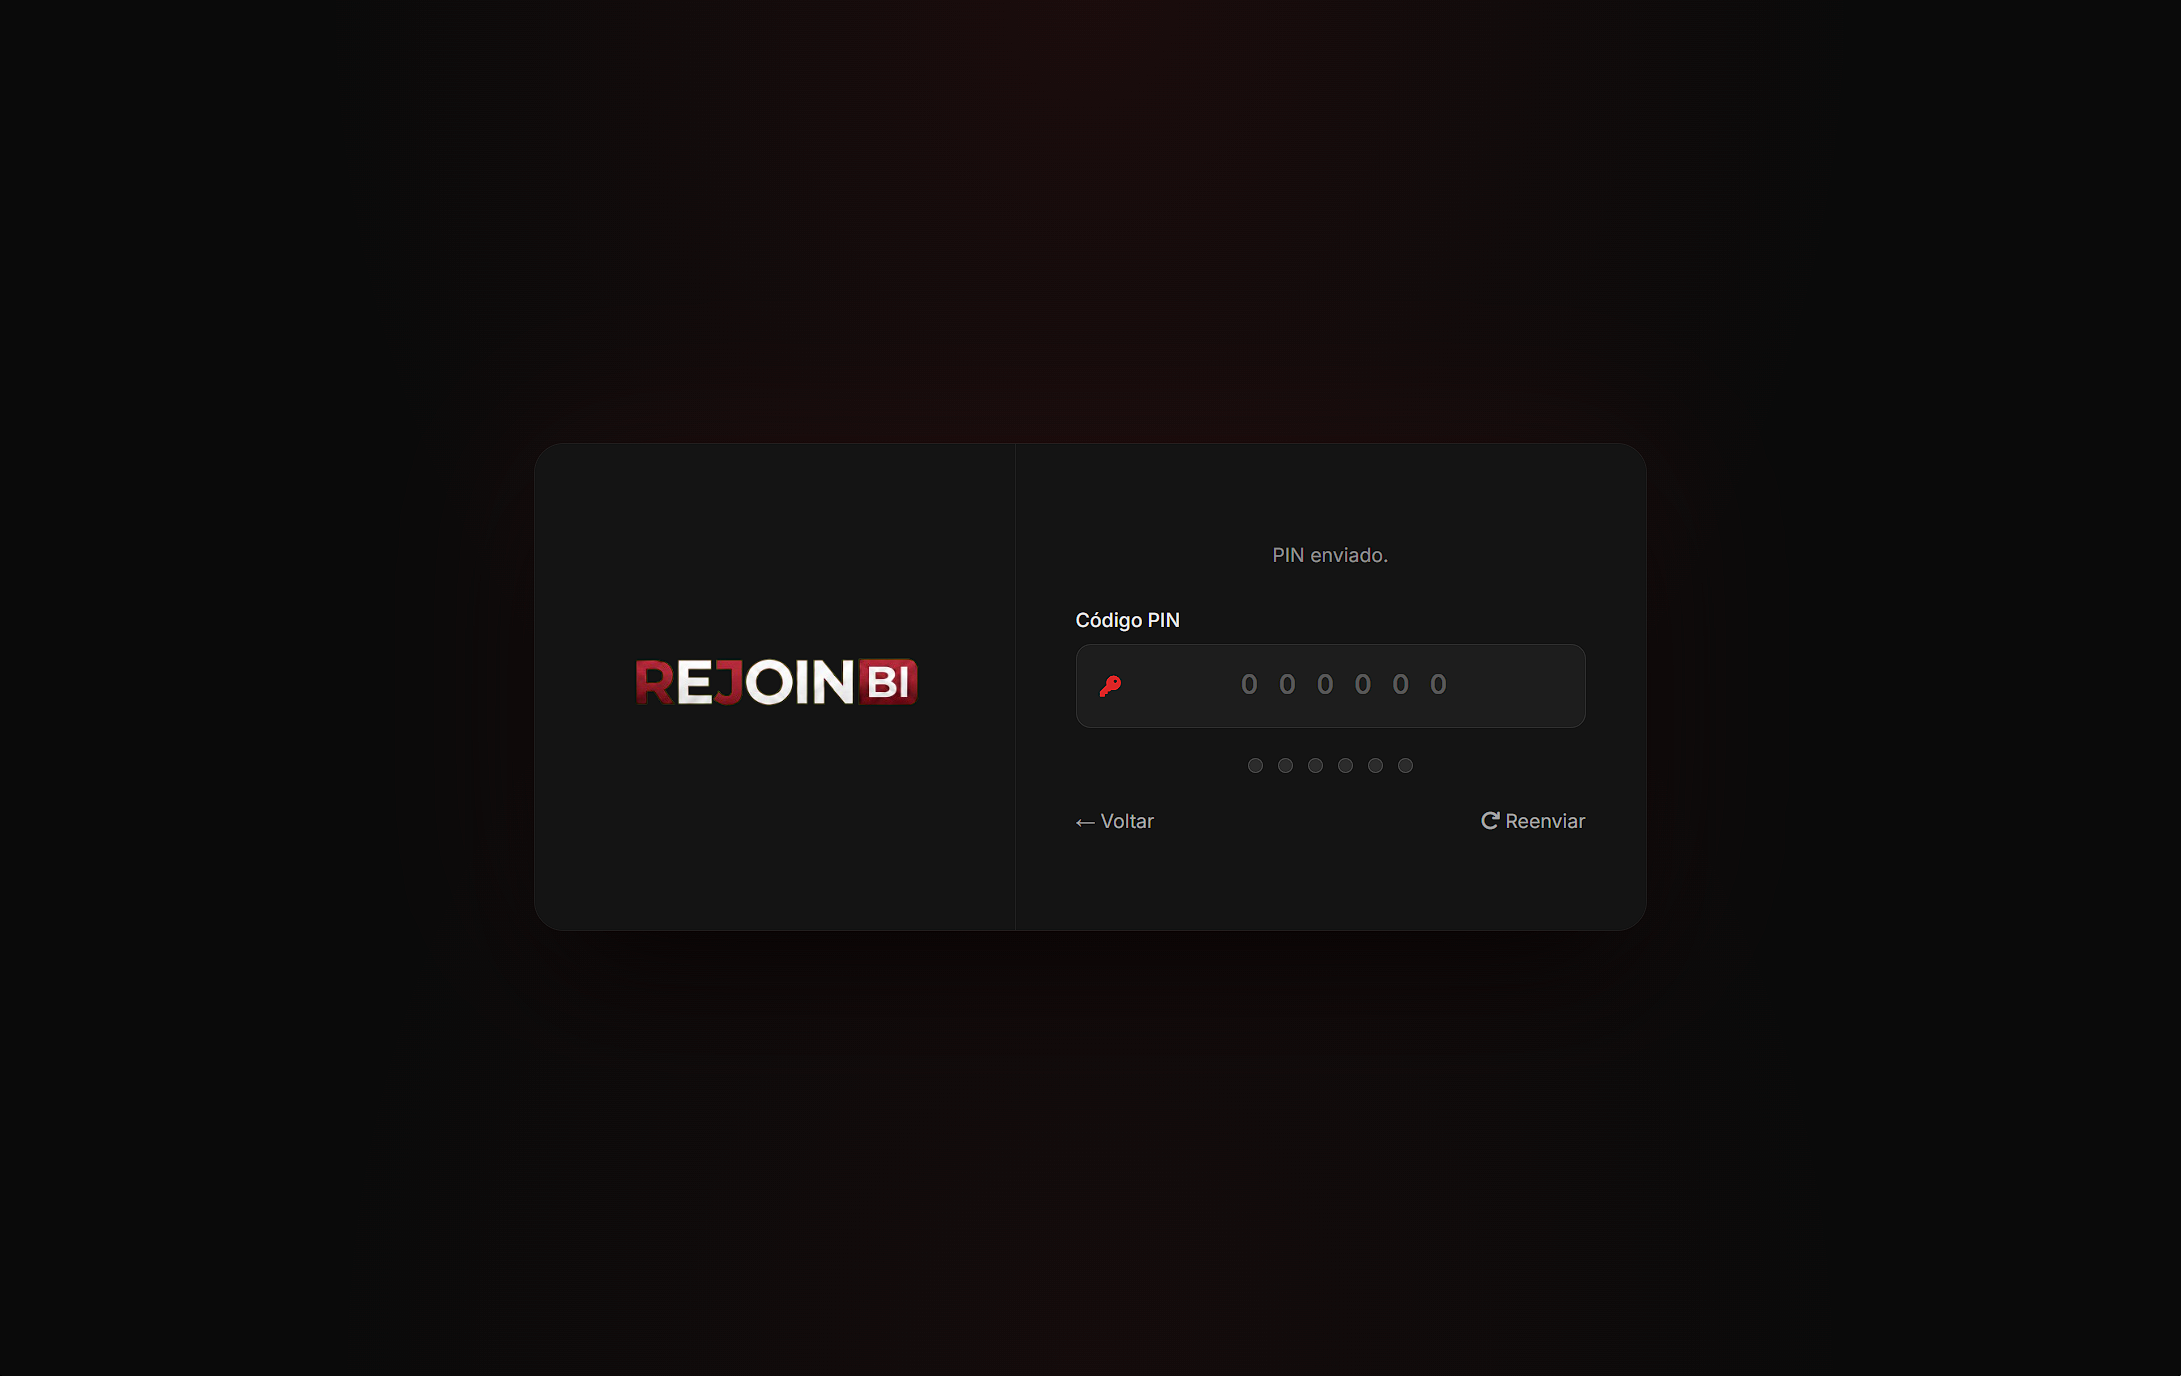
Campo do código
Recebe o código temporário de seis dígitos enviado ao e-mail da conta.
Reenviar
Use somente quando o primeiro código não chegou ou expirou.
Sem atalho
Se a política falhar, esta tela não pode ser exibida.
O PIN é temporário e deve validar somente a tentativa atual de login.
Recuperação de senha
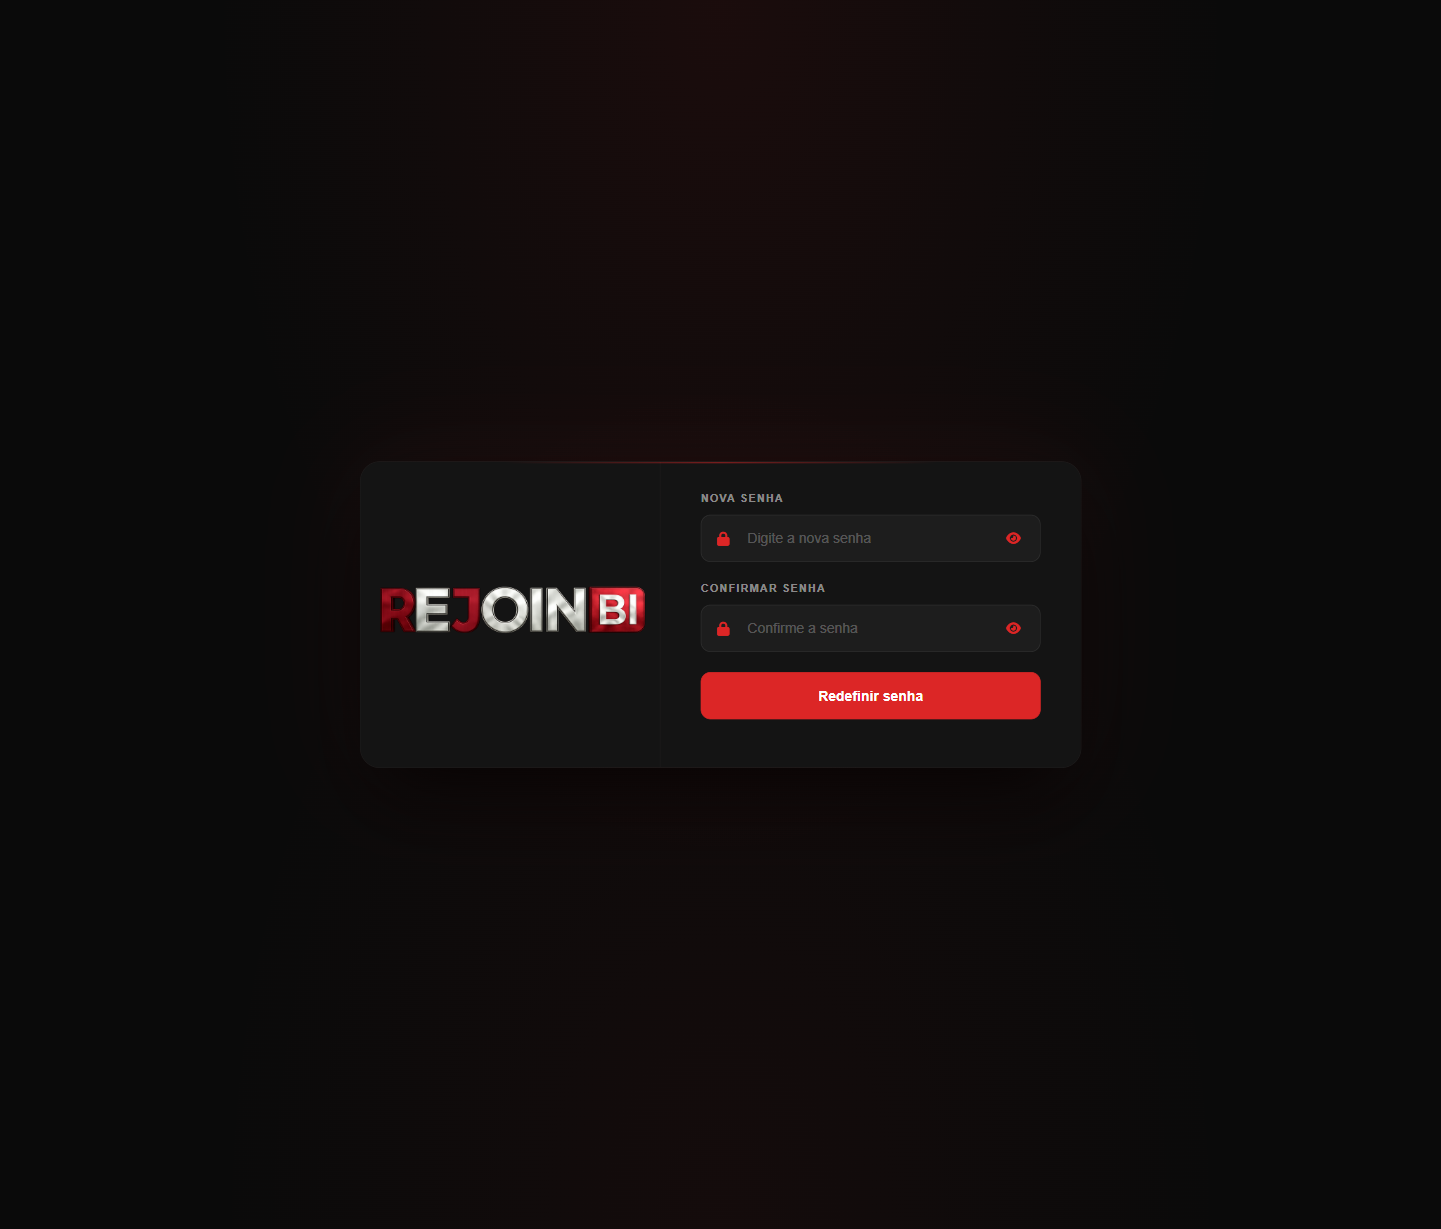
Use Esqueceu sua senha para solicitar um link de redefinição no e-mail cadastrado. A tela de nova senha deve confirmar os dois campos antes de salvar.
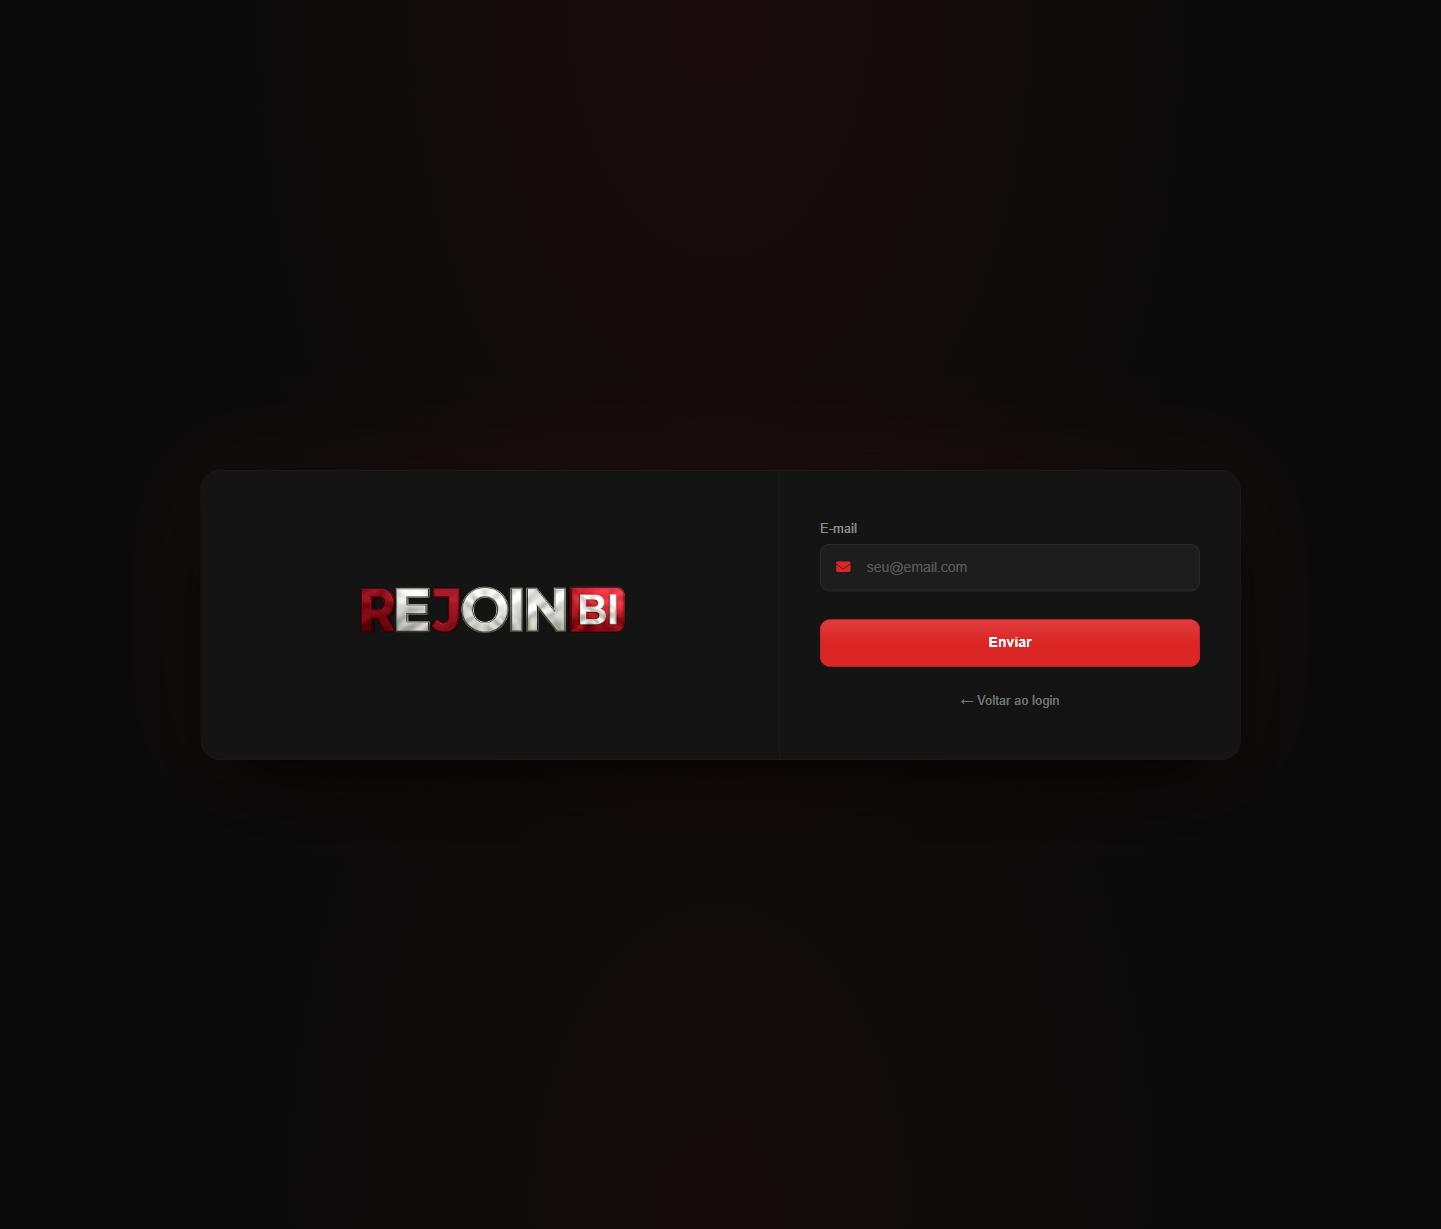
E-mail cadastrado
A mensagem de redefinição é enviada somente ao endereço da conta.
Confirmação
Nova senha e confirmação precisam ser iguais antes de salvar.
Bloqueios operacionais
Se o sistema estiver fora da janela permitida, usuários sem a permissão de gerenciamento necessária devem ser bloqueados logo após as credenciais, antes de qualquer solicitação de PIN.
Sistema indisponível
A mensagem aparece após as credenciais e antes do PIN.
Assinatura inválida
Planos vencidos, cancelados ou incompletos interrompem o acesso.
Falha na API central
Se a validação não puder ser confirmada, a plataforma bloqueia o login.
6. Tela Inicial
A Tela Inicial é o centro de comando do usuário. Com uma interface limpa e moderna, ela integra a barra de ferramentas superior, o menu lateral de navegação e controles de sessão inteligentes para uma experiência produtiva.
Interface Principal
Após o login, você terá acesso à Dashboard principal. O design limpo prioriza a visualização de dados, mantendo as ferramentas essenciais acessíveis na barra superior.
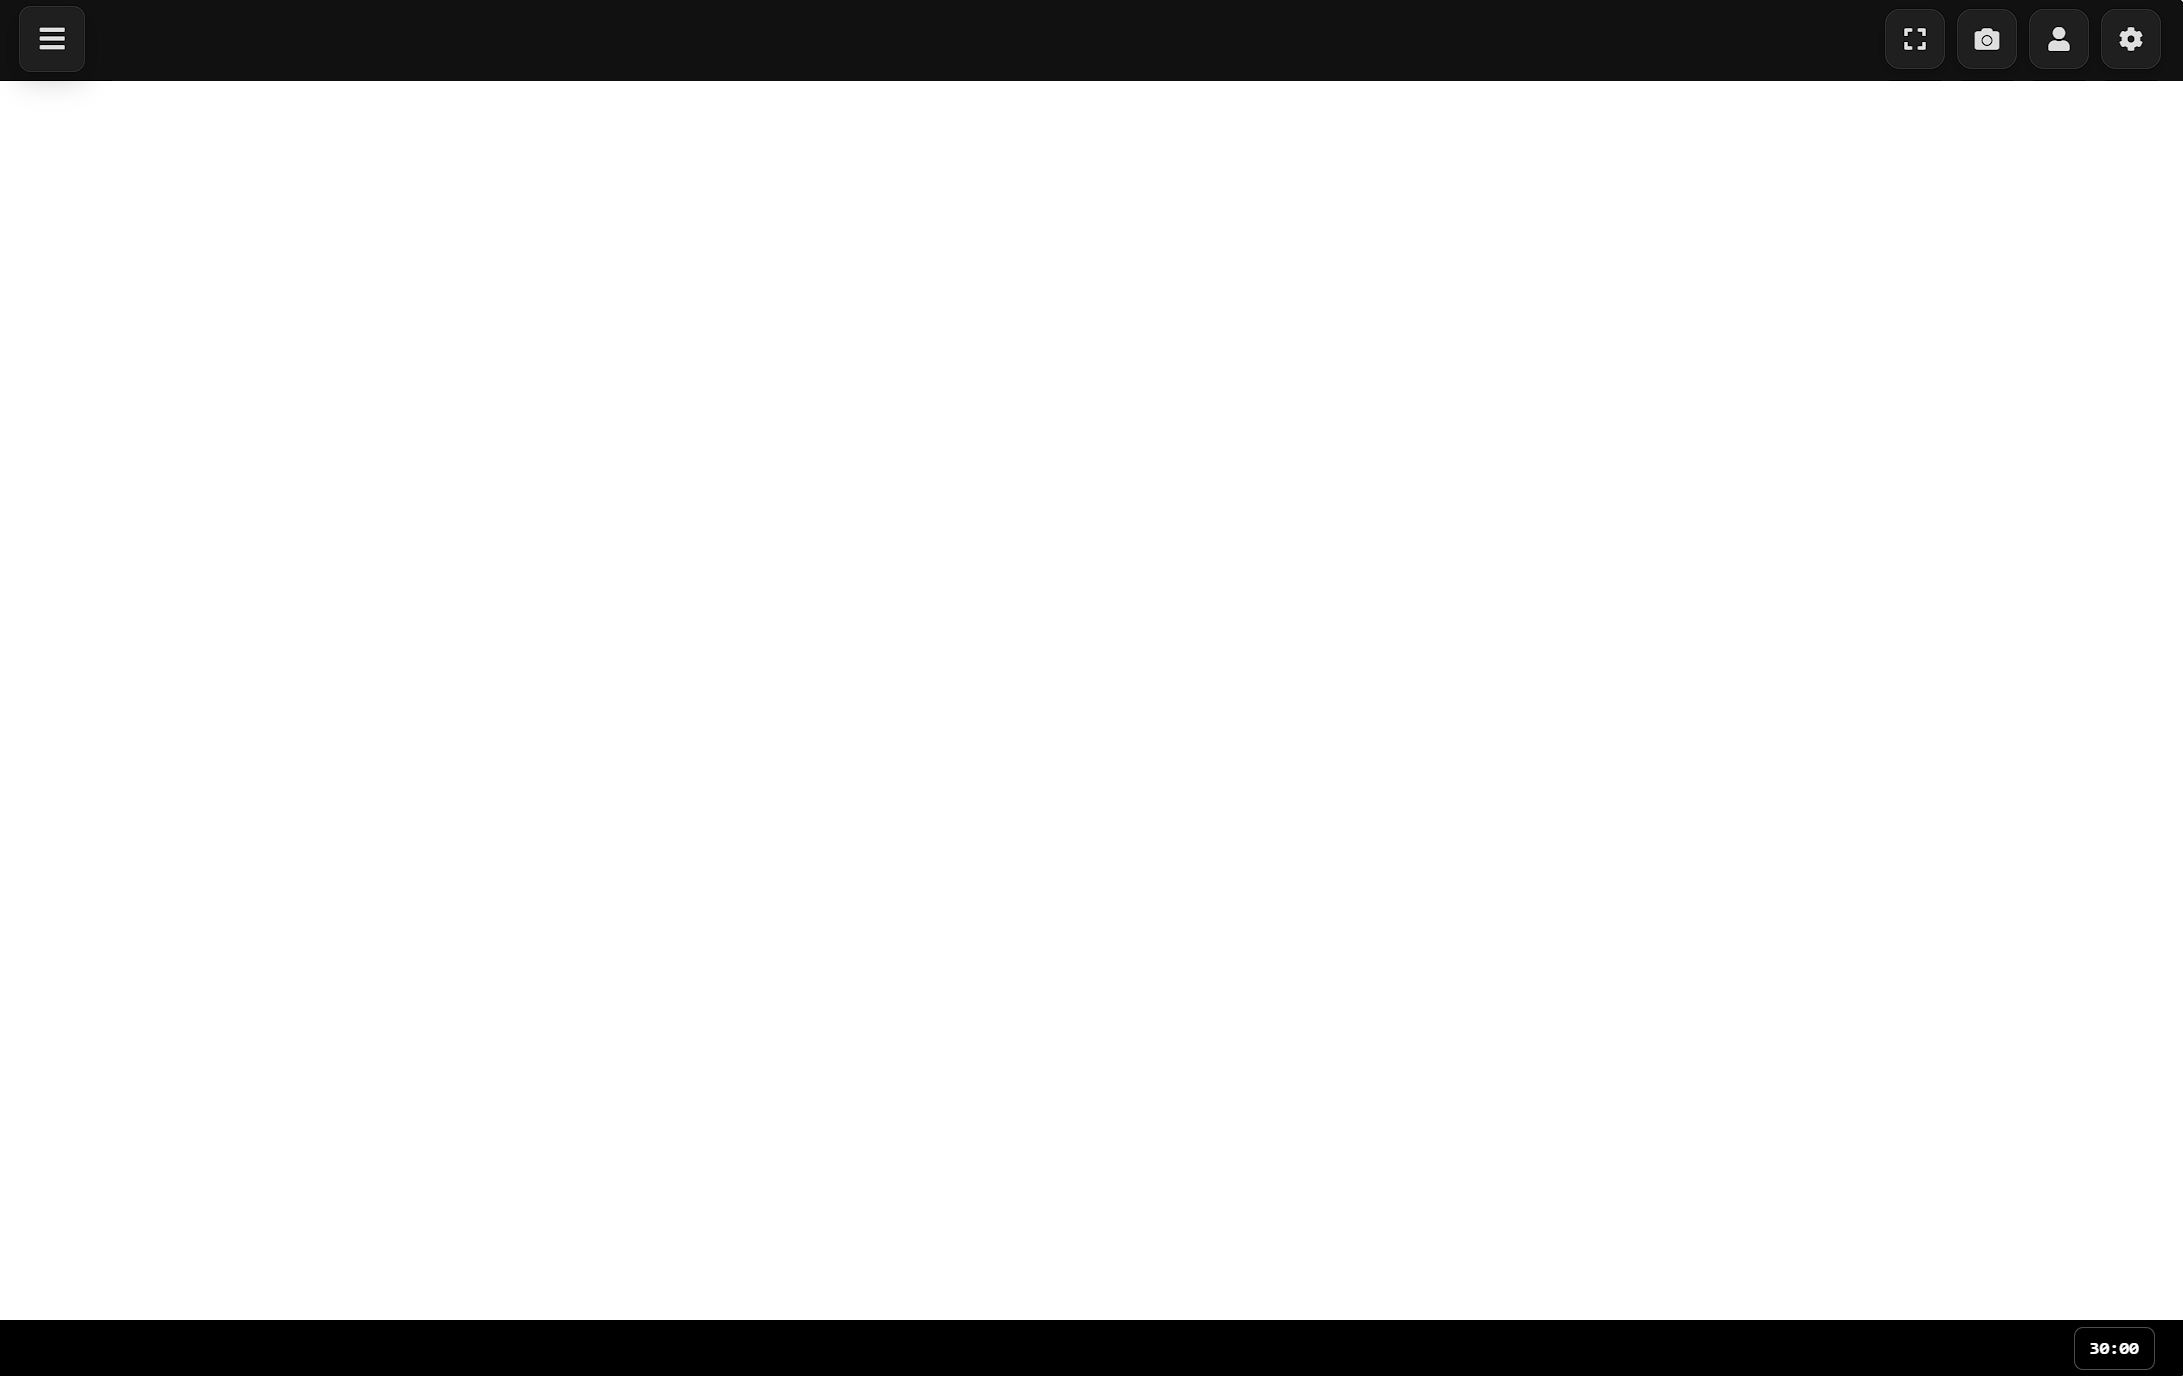
Barra de Ferramentas (Topo): No canto superior direito, acesse rapidamente Tela Cheia, Captura de Tela, Perfil e Configurações.
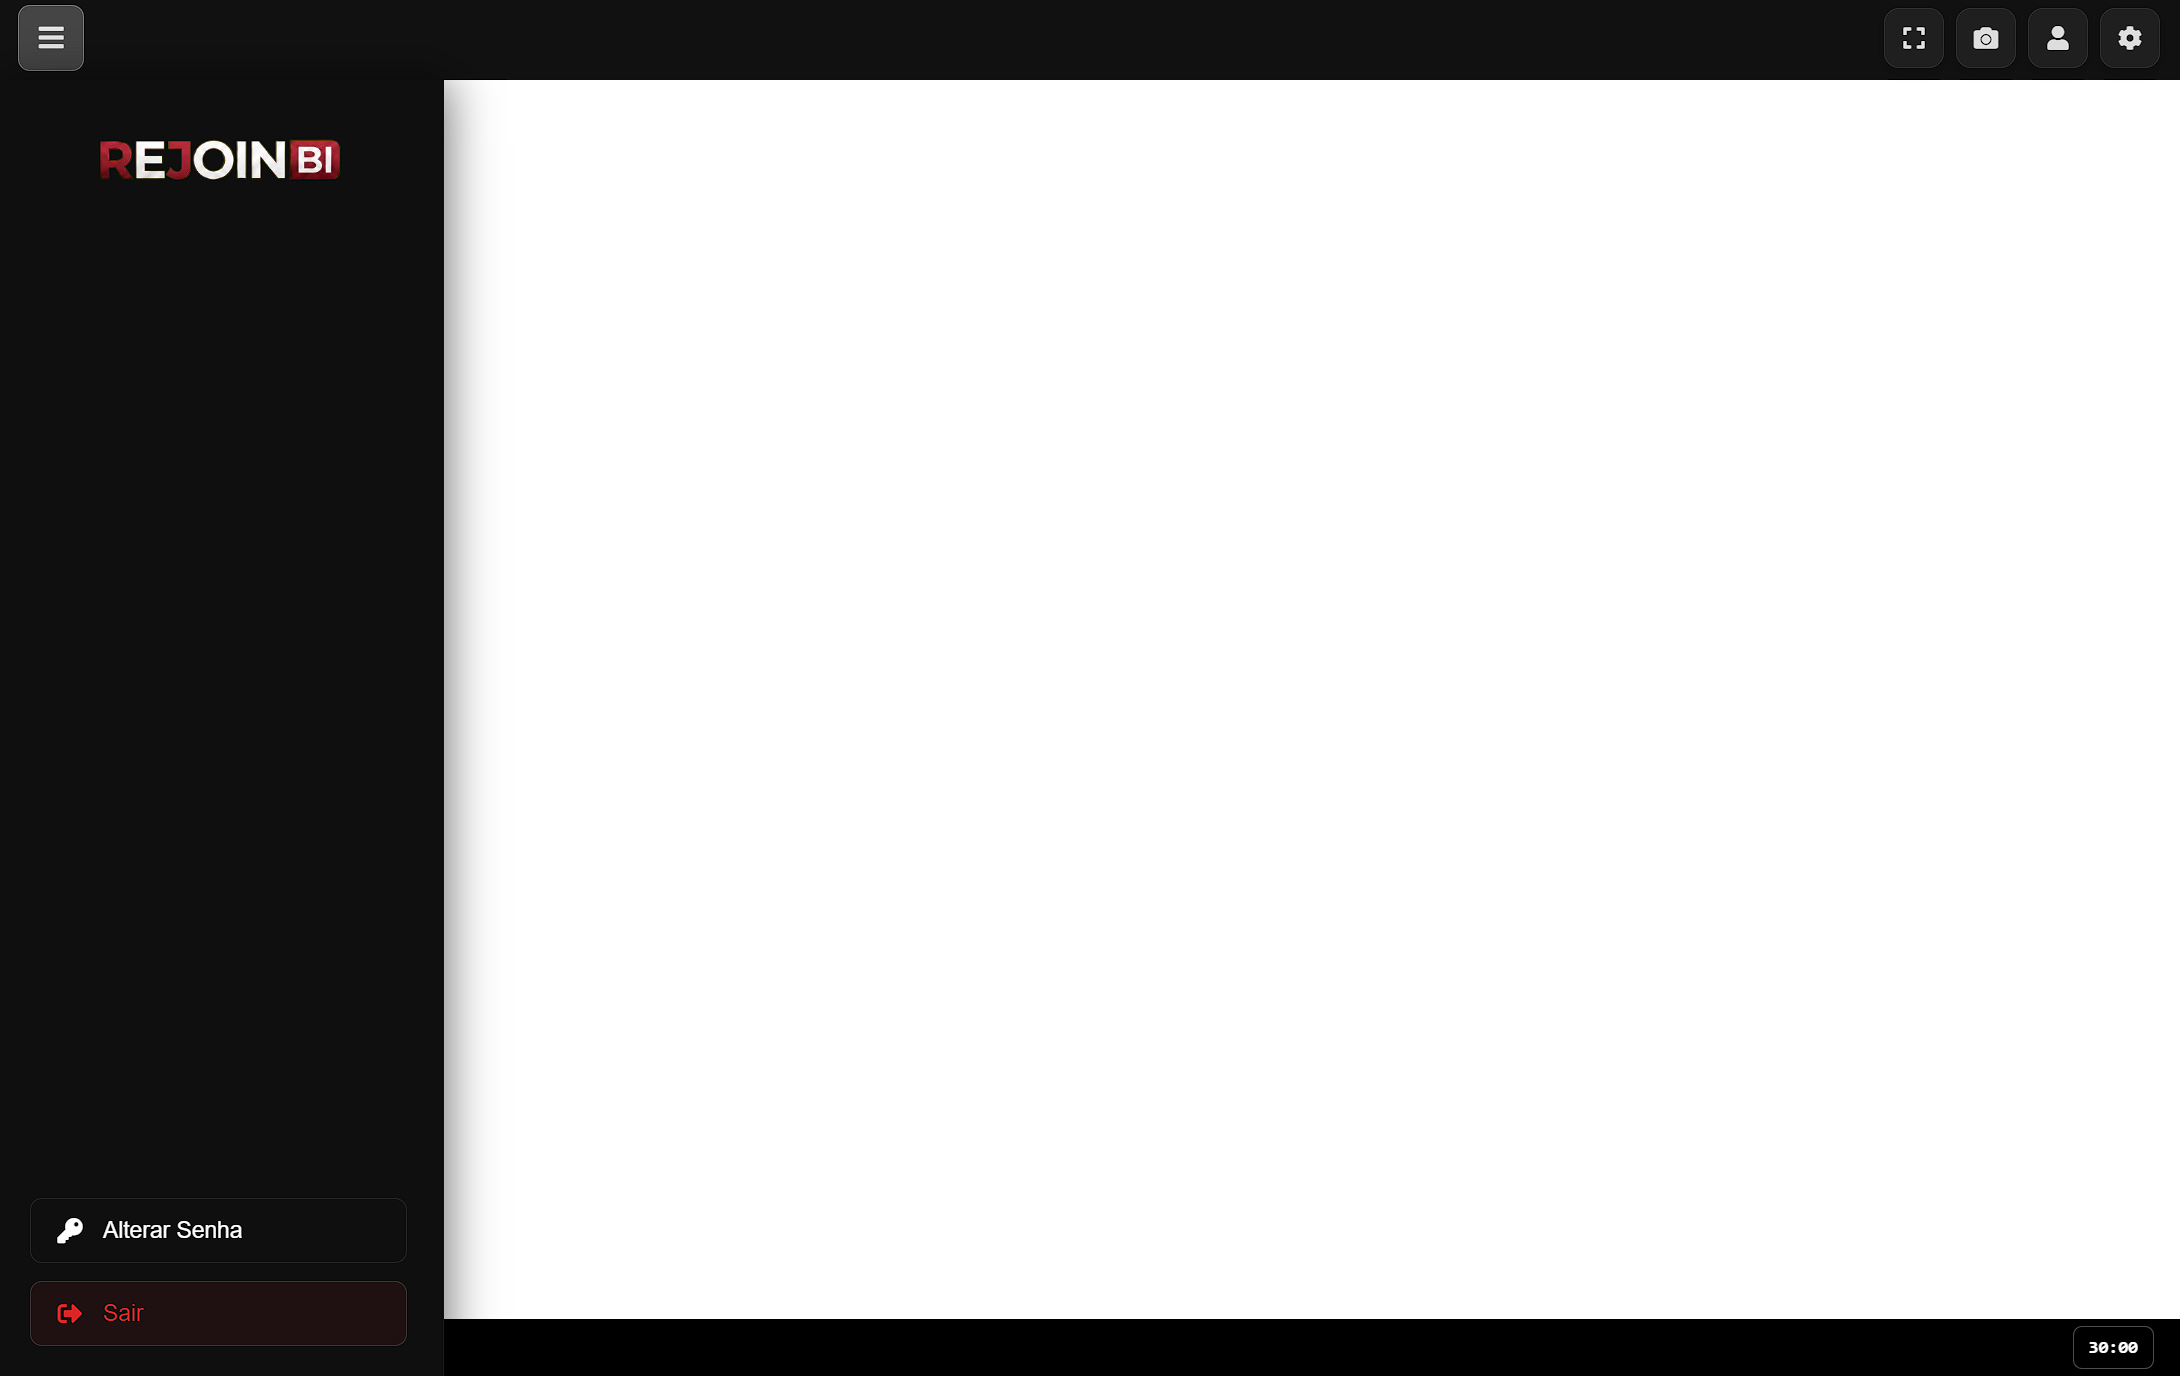
Menu Lateral (Sidebar)
O ícone de menu no canto superior esquerdo expande/recolhe a navegação lateral.
Estrutura de Navegação
A sidebar organiza verticalmente todos os módulos disponíveis para o seu nível de permissão.
- ● Topo: Logo e Identidade Visual.
- ● Centro: Links de Navegação (Módulos).
- ● Base: Ações de Conta.
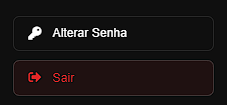
Gestão de Conta e Segurança
Fixado no rodapé do menu lateral, você encontra os botões de controle de sessão.
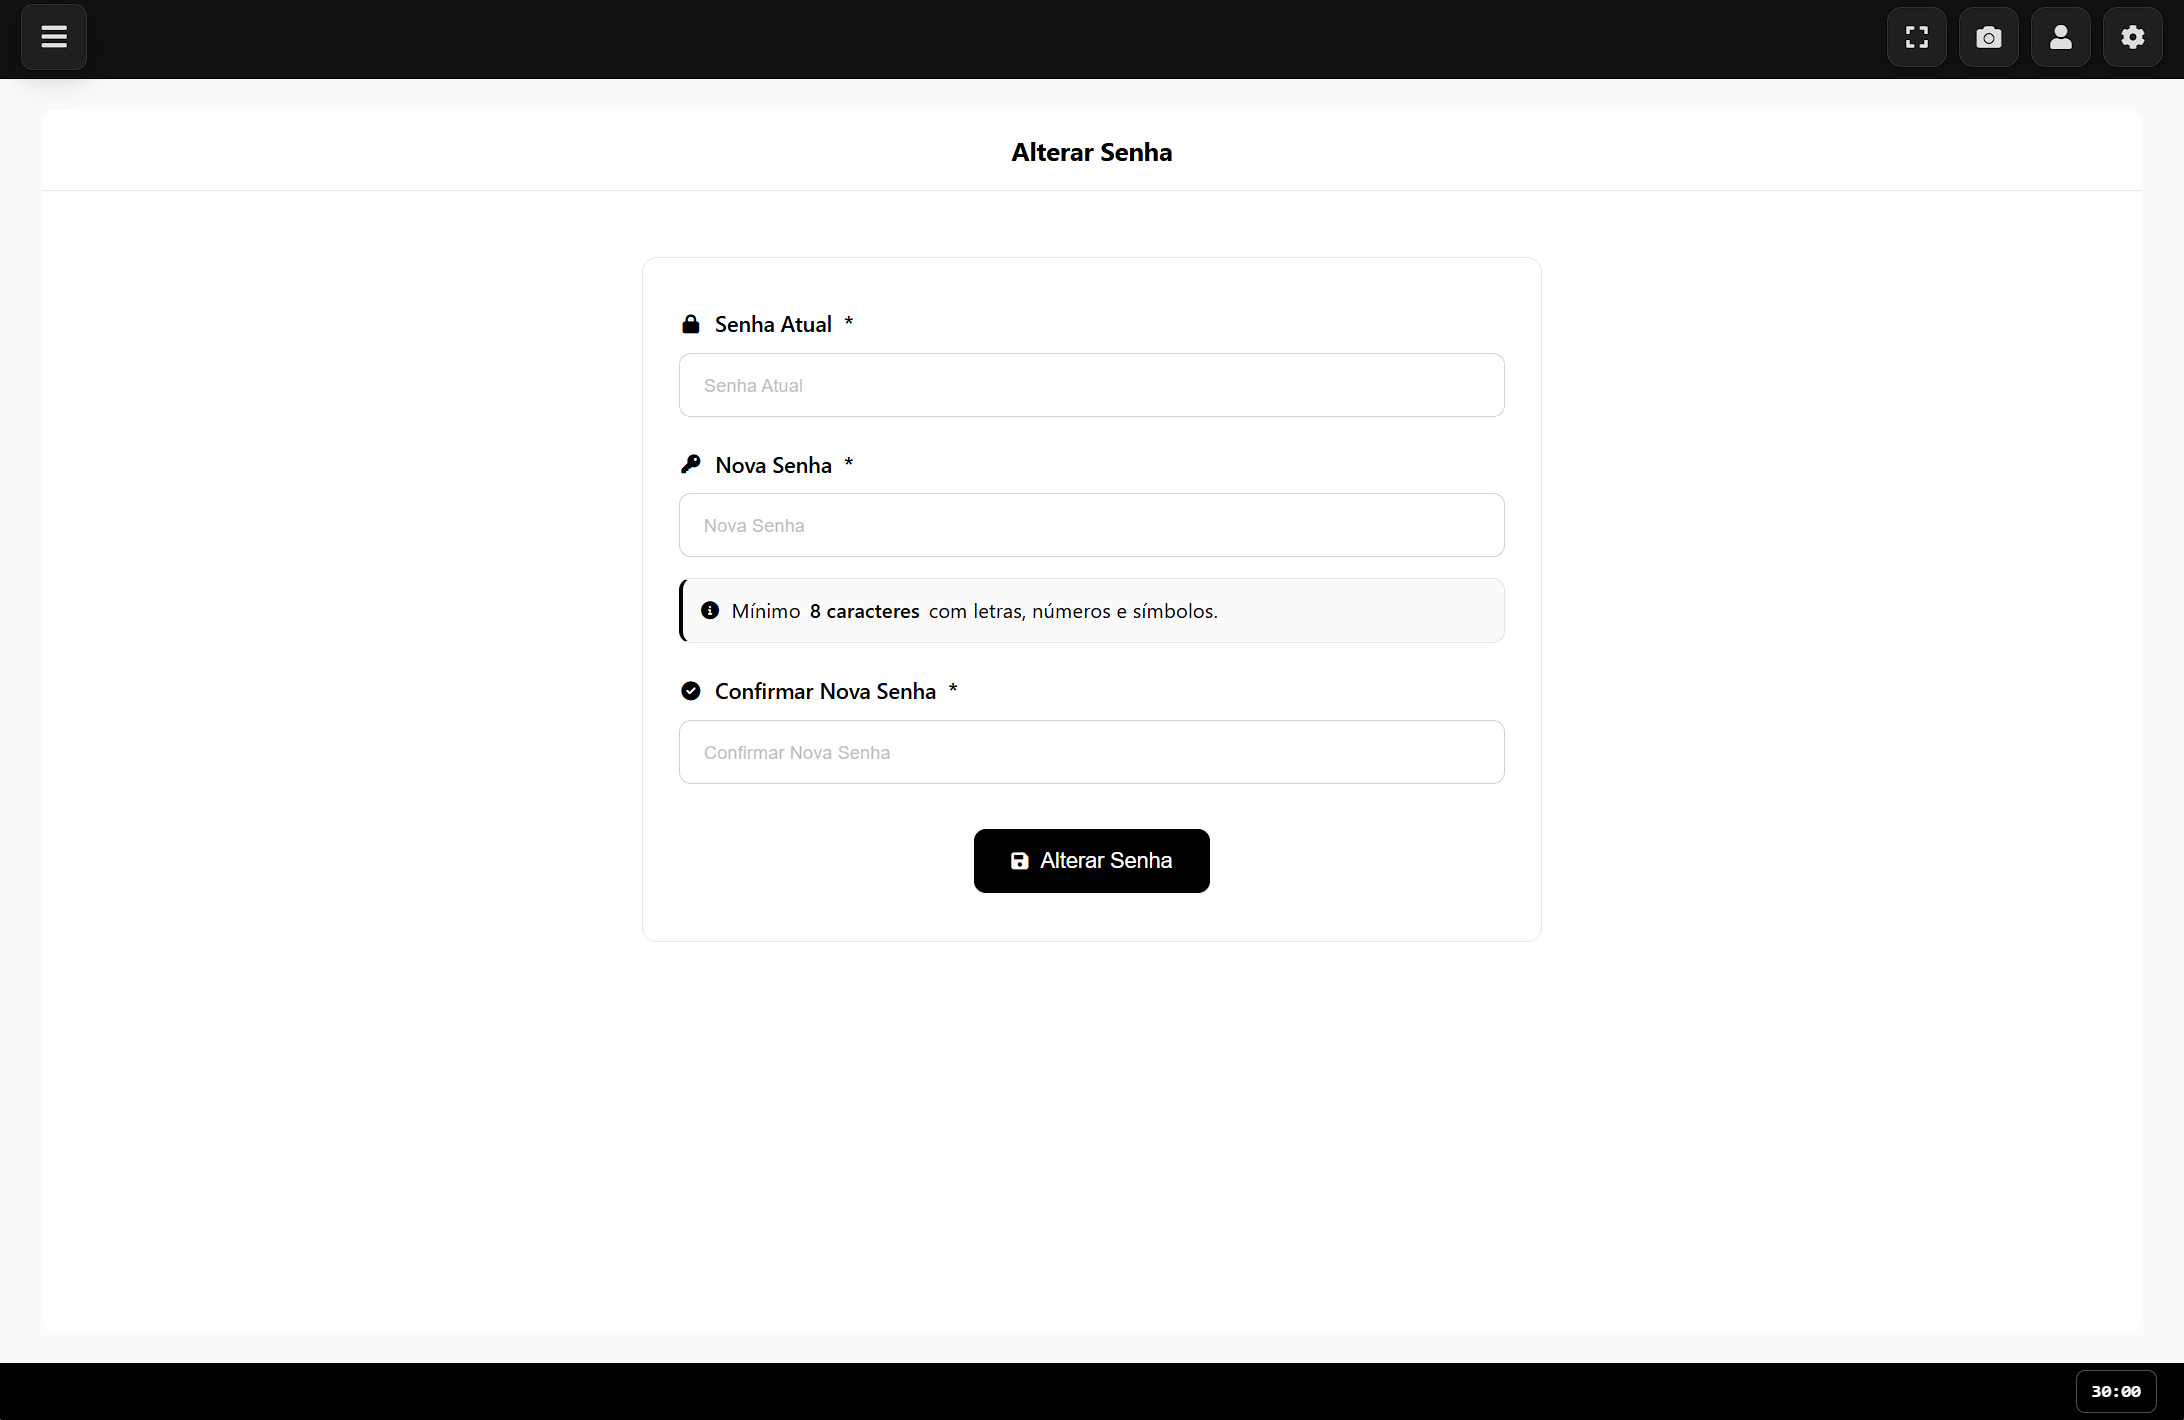
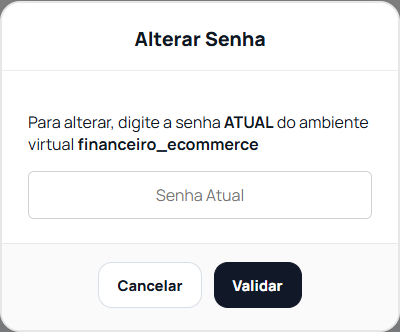
Ao clicar em Alterar Senha, um formulário seguro será exibido. É obrigatório o fornecimento da senha atual para autorizar a mudança.
Barra de Ferramentas (Toolbar)
Localizada no topo direito, oferece utilitários rápidos para melhorar sua experiência de uso.
Captura Inteligente e Perfil
Opções de Exportação
Ao clicar no ícone de câmera, você pode baixar a tela atual como PDF, Imagem (PNG) ou solicitar uma Análise via IA.
Perfil do Usuário
Visualize rapidamente seus dados cadastrais e status da conta no modal de perfil.
Temporizador de Sessão
No rodapé da página, um cronômetro exibe o tempo restante da sua sessão (inicialmente 30 minutos). Se o contador chegar a zero, você será desconectado automaticamente por segurança.
Modo Apresentação: Ao clicar no cronômetro, você pode Pausar a contagem. Isso evita que o sistema faça logout durante reuniões ou apresentações importantes.

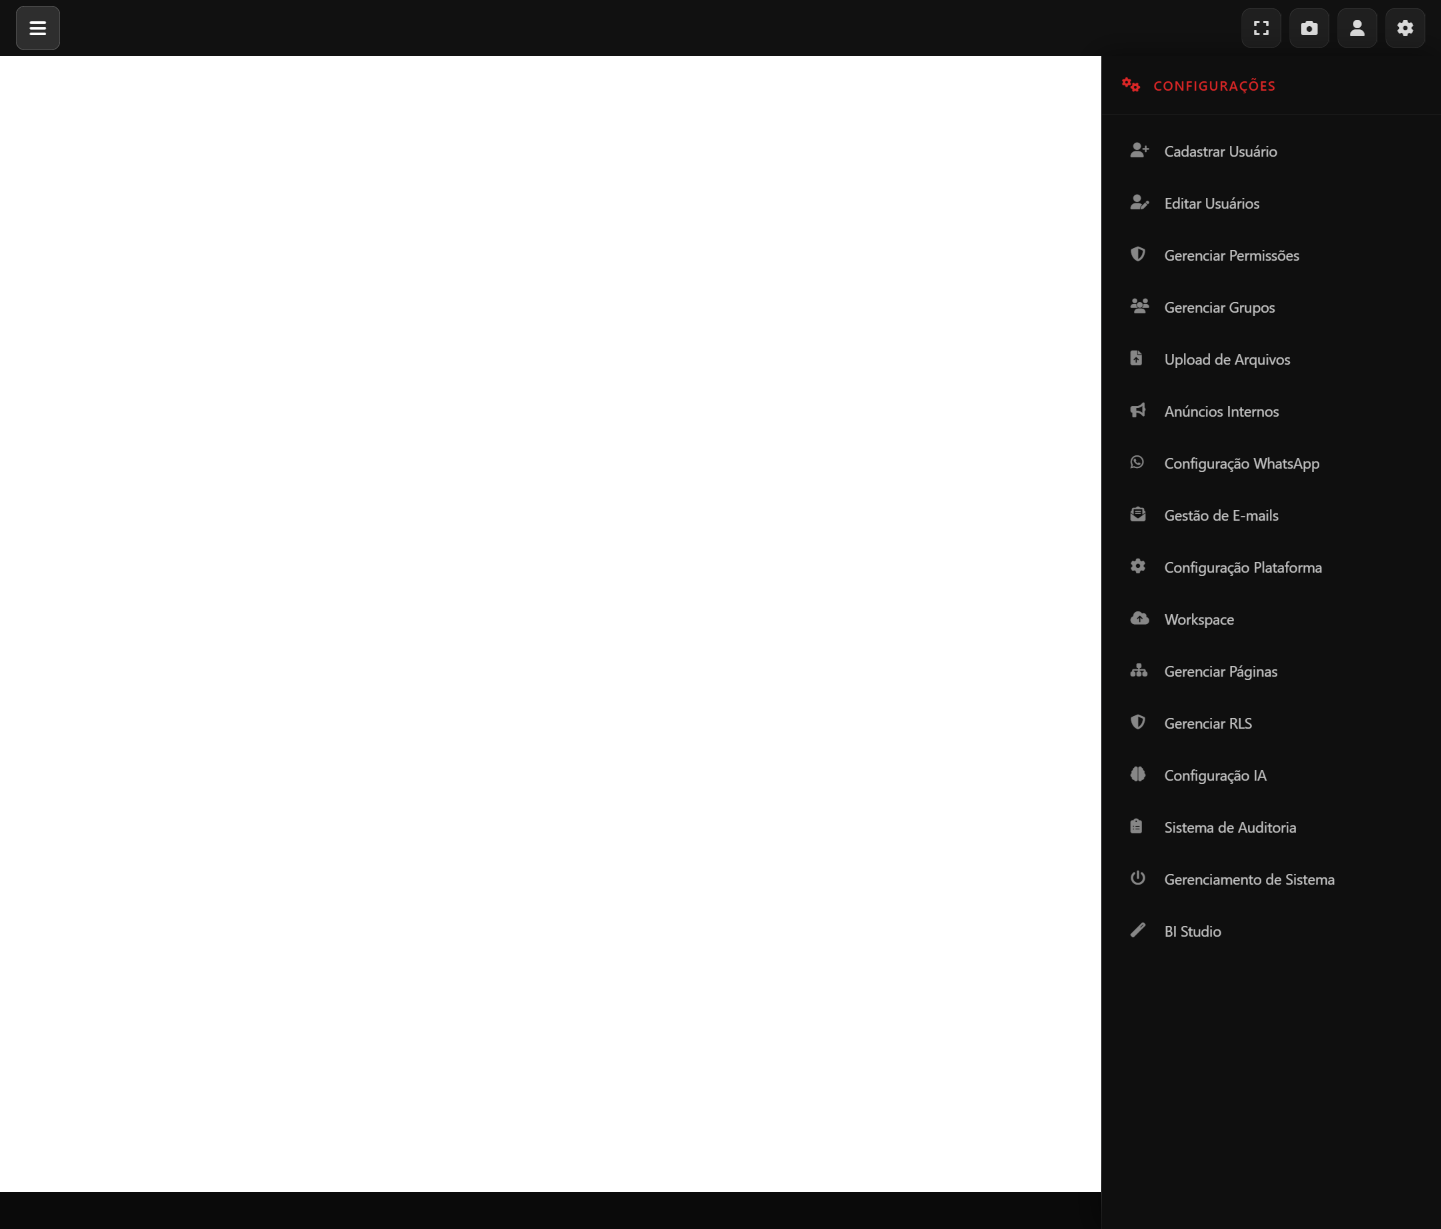
Painel de Configurações
Ao clicar no ícone de engrenagem, no canto superior direito, a plataforma abre um painel lateral com os módulos administrativos e de configuração. Esse painel permite navegar rapidamente entre cadastros, permissões, comunicação, personalização da plataforma e demais recursos de gestão.
Nota: As opções exibidas podem variar conforme o seu Nível de Permissão e os recursos habilitados para a conta.
7. Cadastrar Usuário
Criação guiada de usuário
Crie acessos com dados cadastrais, departamento, contato e perfil.


8. Editar Usuários
Manutenção guiada de usuários
Consulte, filtre, edite, redefina senhas e acompanhe usuários online.

9. Gerenciar Permissões
Mapa guiado de permissões
Libere ou bloqueie páginas por usuário mantendo a hierarquia de acesso.

10. Gerenciar Grupos
Gestão guiada de grupos
Agrupe usuários, aplique permissões coletivas e acompanhe vínculos.

11. Upload de Arquivos
Publicação guiada de arquivos
Envie arquivos para ambientes virtuais e acompanhe status do gateway.

12. Anúncios Internos
Comunicação interna guiada
Publique avisos segmentados com anexos e histórico de leitura.

13. Configuração WhatsApp
Operação guiada do WhatsApp
Conecte sessões, organize grupos e envie mensagens com agendamento.

14. Gestão de E-mails
Operação guiada de e-mails
Configure contas, destinatários, anexos e campanhas por e-mail.

15. Configuração Plataforma
O módulo de Configuração Plataforma centraliza a identidade visual da solução, incluindo logos, ícone do navegador, título da aba e prévias da tela de login e da área autenticada.
Identidade visual guiada
Personalize logotipos, título, cores, prévias e identidade visual.

16. Workspace
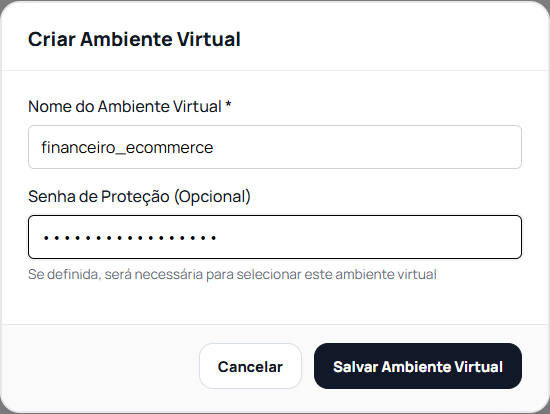
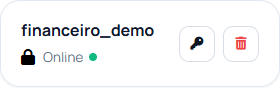
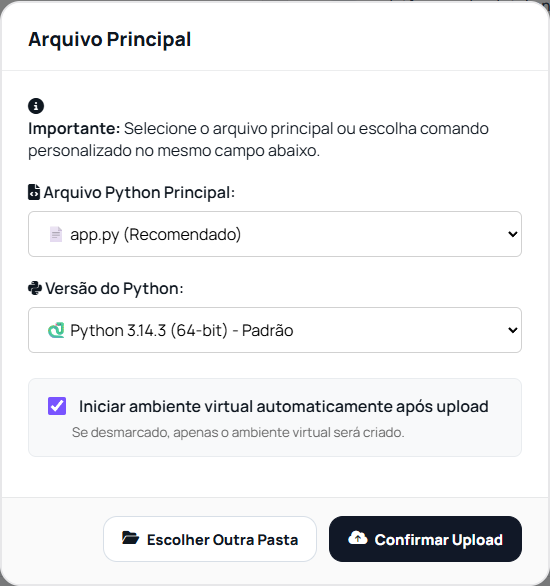
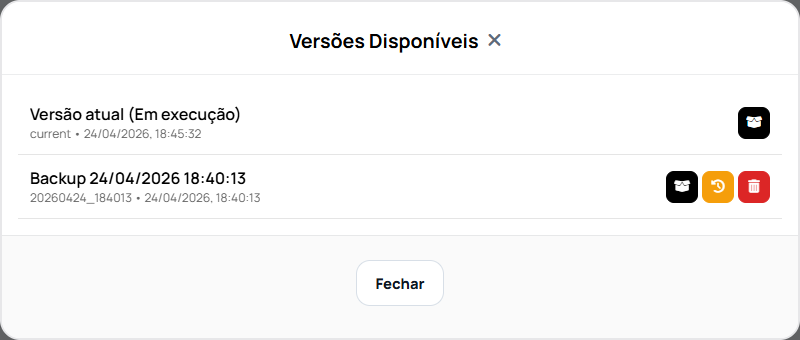
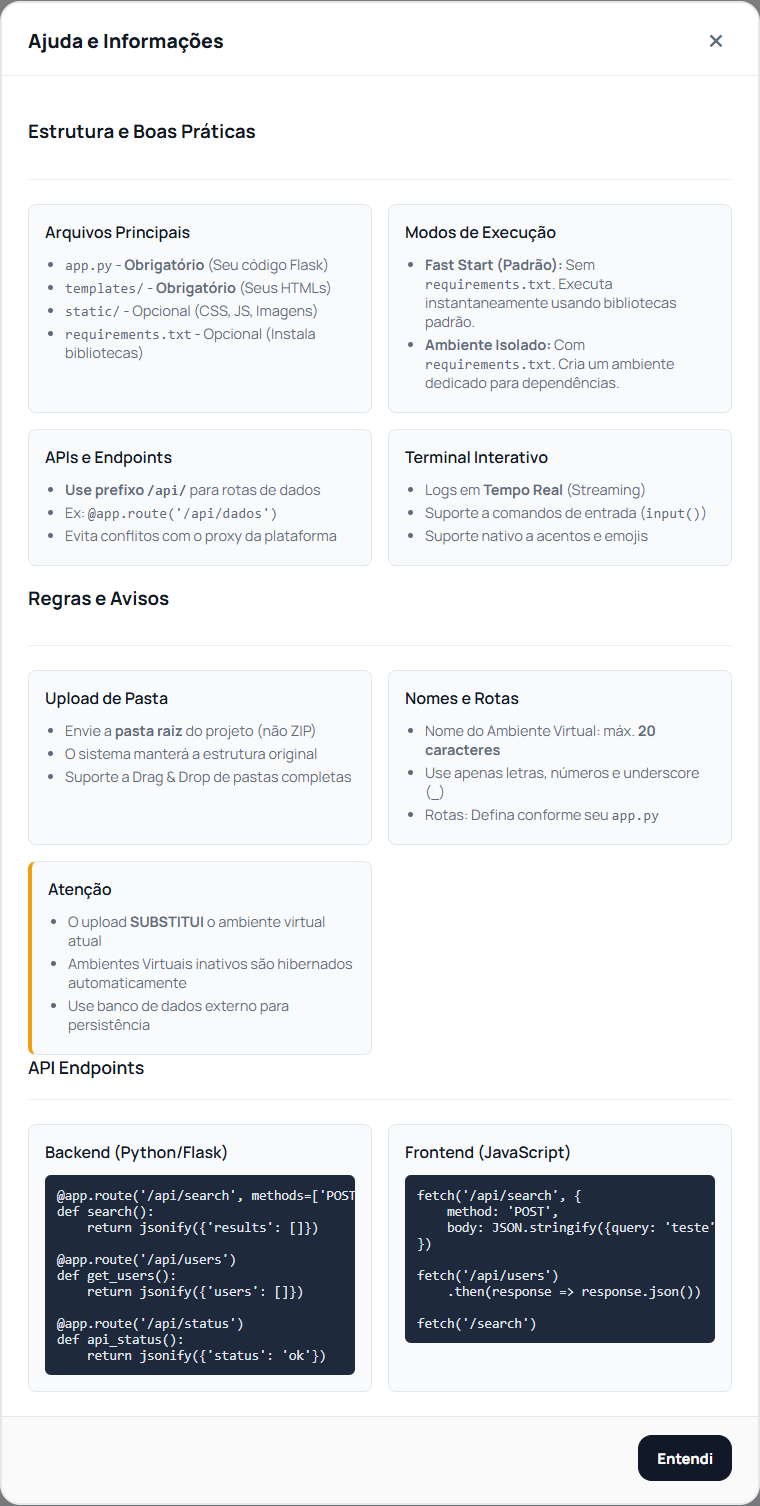
O Workspace centraliza ambientes virtuais isolados, publicação de projetos, arquivos atuais, histórico de versões, terminal e regras locais de notificação de cada aplicação.
Fluxo guiado do Workspace
Crie ambientes, publique aplicações, acompanhe versões e notificações.




17. Gerenciar Páginas
Gerenciar Páginas define a navegação visível por ambiente virtual, incluindo itens pai, filho e neto, ícones, destino por rota ou HTML, RLS e ordem lateral.
Fluxo guiado do Gerenciar Páginas
Monte a navegação com páginas pai, filhos, netos, rotas, ícones e RLS.


18. Gerenciar RLS
Gerenciar RLS centraliza as regras de segurança por linha por usuário, página validada, ambiente virtual, dimensão permitida e colunas do template.
Fluxo guiado do Gerenciar RLS
Cadastre regras manuais ou em lote para limitar dados por usuário.


19. Configuração IA
Configuração IA conecta os motores Rejoin BI, o treinamento específico por página e as regras usadas pelo Analisar IA na geração de relatórios.
Fluxo guiado da Configuração IA
Conecte agentes, vincule páginas e treine análises por contexto.


20. Sistema de Auditoria
Sistema de Auditoria centraliza acessos, bloqueios, filtros, exportações e detalhes técnicos para conferência operacional.
Fluxo guiado do Sistema de Auditoria
Acompanhe acessos, bloqueios, ações e detalhes técnicos do sistema.


21. Gerenciamento de Sistema
Gerenciamento de Sistema controla janelas de operação, status atual e ações de ativar, desativar, editar e excluir programações.
Fluxo guiado do Gerenciamento de Sistema
Crie programações de disponibilidade e valide bloqueios operacionais.


22. Monitor IoT ESP32
O Monitor IoT Rejoin BI usa um ESP32 para validar periodicamente o Wi-Fi, a sessão e a disponibilidade da plataforma. O estado operacional é apresentado pelo LED da placa.
Baixar e gravar
Baixe o ZIP oficial, extraia o projeto, abra no PlatformIO e grave o firmware no ESP32 conectado por USB.
Abrir a configuração local
A senha é RJ + os mesmos 6 caracteres exibidos no final do nome da rede, sempre em maiúsculas. Exemplo: para RejoinBI-IOT-34E3EC, use RJ34E3EC. Depois, abra http://192.168.4.1.
Conectar e autenticar
Pesquise uma rede de 2,4 GHz, informe a senha, o endereço HTTPS da plataforma, o intervalo e os pinos dos LEDs. Depois, entre com a conta Rejoin BI e confirme o PIN quando solicitado. A sessão identificada como IoT não expira por inatividade, mas pode ser revogada ao desativar ou remover a conta.
Interpretar o LED
Aceso continuamente indica operação normal; piscar lentamente indica configuração ou conexão; piscar rapidamente indica falha de rede, sessão ou plataforma.
Alterar uma configuração
Com a placa já ligada, segure BOOT por 3 segundos para reabrir a rede temporária sem apagar os dados atuais.